
หลายคนอาจคิดว่า Android TV Box ที่ผ่านการรับรองจาก Google จะทำงานได้ดีกว่าและปลอดภัยจากมัลแวร์ แต่ความจริงกลับไม่เป็นเช่นนั้น
ล่าสุด Google เผยแพร่รายงาน Threat Intelligence ชื่อ “Shutting the Door on the XCPE Botnet” โดยพบว่า TV Box จำนวน 1.3 ล้านเครื่องติดมัลแวร์ XCPE backdoor และถูกนำไปเป็นส่วนหนึ่งของเครือข่าย Botnet เพื่อแสวงหาผลประโยชน์ทางการเงิน
Google ประเมินด้วยความเชื่อมั่นระดับสูงว่า มัลแวร์ดังกล่าวถูกพัฒนา ติดตั้ง และควบคุมโดยเจตนาโดย Videostrong Technology ผู้ผลิต Android TV Box ซึ่งเป็นบริษัทที่เราเคยนำเสนอข่าวอยู่บ่อยครั้งในช่วงที่ Android TV Box เริ่มได้รับความนิยม และบางรุ่นสามารถนำมาใช้งานแทน SBC ที่รัน Linux ได้
Videostrong ดูเหมือนจะสร้างรายได้จากแบ็กดอร์ดังกล่าว โดยเปิดให้พันธมิตรติดตั้งโมดูลมัลแวร์ลงในอุปกรณ์ที่ติดเชื้อ เพื่อนำไปใช้ในการฉ้อโกงโฆษณา (Ad Fraud) และเปลี่ยน TV Box ให้เป็นโหนดในเครือข่าย Residential Proxy เป็นต้น, Google ได้ดำเนินการทางกฎหมายเพื่อปิดกั้นโดเมน Command and Control (C2) ที่ใช้ควบคุมโมดูลเหล่านี้ ซึ่งคาดว่าจะช่วยปกป้องอุปกรณ์ที่อาจถูกโจมตีเพิ่มเติมได้อย่างน้อย 10 ล้านเครื่อง นอกจากนี้ Google ยังตัดความสัมพันธ์กับ Videostrong ทำให้บริษัทไม่สามารถติดตั้งแอป Google ล่วงหน้าบนอุปกรณ์ได้อีก และจะไม่ได้รับการรับรองจาก Google แม้ยังสามารถผลิตและจำหน่าย Android TV Box ต่อไปได้ ทั้งนี้ เราได้ติดต่อ Videostrong เพื่อขอคำชี้แจงแล้ว และจะเผยแพร่เพิ่มเติมหากได้รับการตอบกลับ
มัลแวร์ดังกล่าวไม่ถูกตรวจพบระหว่างการทดสอบความปลอดภัย เนื่องจาก Google ระบุว่า Videostrong ใช้เทคนิค Obfuscation เพื่อหลบเลี่ยงการตรวจสอบ โดยตั้งค่าให้โค้ดอันตรายเริ่มทำงานหลังจากอุปกรณ์บูตเครื่องครั้งแรกเท่านั้น ขณะนี้ Google ได้ปรับปรุงกระบวนการตรวจสอบเพื่อป้องกันไม่ให้เกิดเหตุการณ์ลักษณะนี้ขึ้นอีกในอนาคต
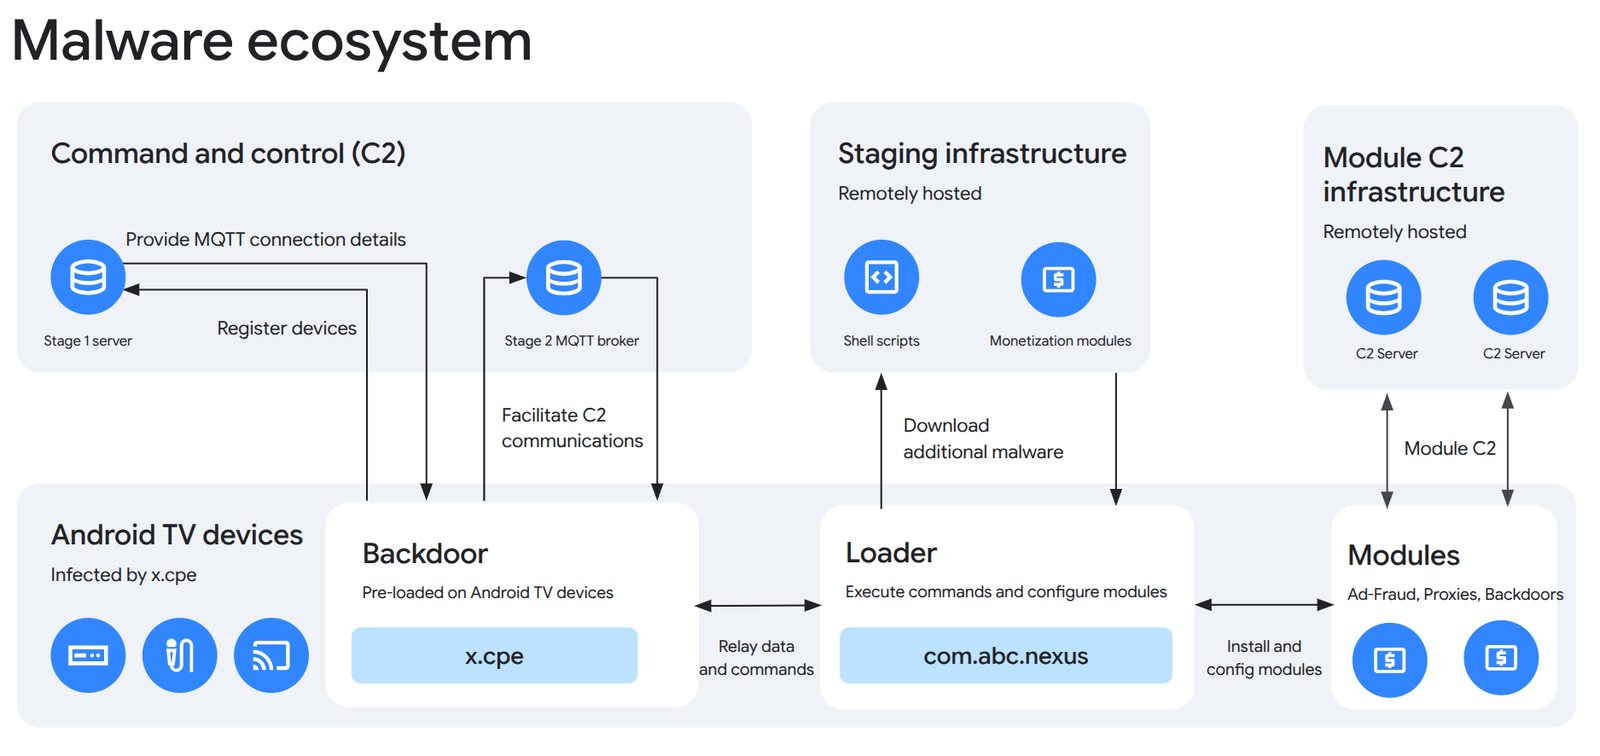
ปฏิบัติการนี้ดำเนินมาอย่างน้อยตั้งแต่ช่วงปลายปี 2024 โดยมัลแวร์มีโครงสร้างการทำงาน 3 ขั้นตอน และรองรับโมดูลจากพันธมิตรหลายราย ซึ่งทำงานอยู่บน Android Firmware ดังนี้
- Primary Backdoor – x.cpe ถูกฝังไว้ล่วงหน้าในพาร์ติชัน Firmware และจะติดตั้งกลับมาโดยอัตโนมัติจากพาร์ติชัน
/oem/ทุกครั้งที่รีบูตเครื่อง หากผู้ใช้พยายามลบออก ทำหน้าที่เชื่อมต่อระหว่างเซิร์ฟเวอร์ C2 (ที่ถูกปิดไปแล้ว) กับระบบ Loader และ Execution Engine - Loader and Execution Engine –
com.abc.nexusทำหน้าที่ตั้งค่าและเริ่มต้นโมดูลสร้างรายได้ พร้อมใช้เครื่องมือ Anti-analysis เพื่อหลบเลี่ยงการตรวจจับจาก Sandbox และสามารถดาวน์โหลดมัลแวร์เพิ่มเติมได้ - Monetization Modules – พัฒนาโดยลูกค้าหรือพันธมิตร ไม่ใช่ Videostrong โดยตรง ใช้เปลี่ยนอุปกรณ์ที่ติดเชื้อให้เป็นโหนด Residential Proxy เช่น Linkfog, AppSalt และ NetNut หรือระบบฉ้อโกงโฆษณา เช่น CBOXTV และ HiddenView รวมถึงโมดูลสร้างรายได้อื่น ๆ โดยแต่ละโมดูลจะเชื่อมต่อกับเซิร์ฟเวอร์ Module C2 แยกต่างหาก ซึ่งอาจแตกต่างกันตามพันธมิตรแต่ละราย
การสื่อสารใช้โปรโตคอล HTTP และ MQTT โดย Google ระบุว่ามัลแวร์ส่วนใหญ่ถูกโฮสต์ไว้บน GitHub ส่วนที่เหลืออยู่บนเซิร์ฟเวอร์ที่ผู้ควบคุมดูแลและเว็บไซต์ฝากไฟล์ต่าง ๆ รายงาน Threat Intelligence ยังมีรายละเอียดเชิงเทคนิคเพิ่มเติม พร้อมรายชื่อบริการ เว็บไซต์ และ GitHub Repository ที่เกี่ยวข้องอีกด้วย
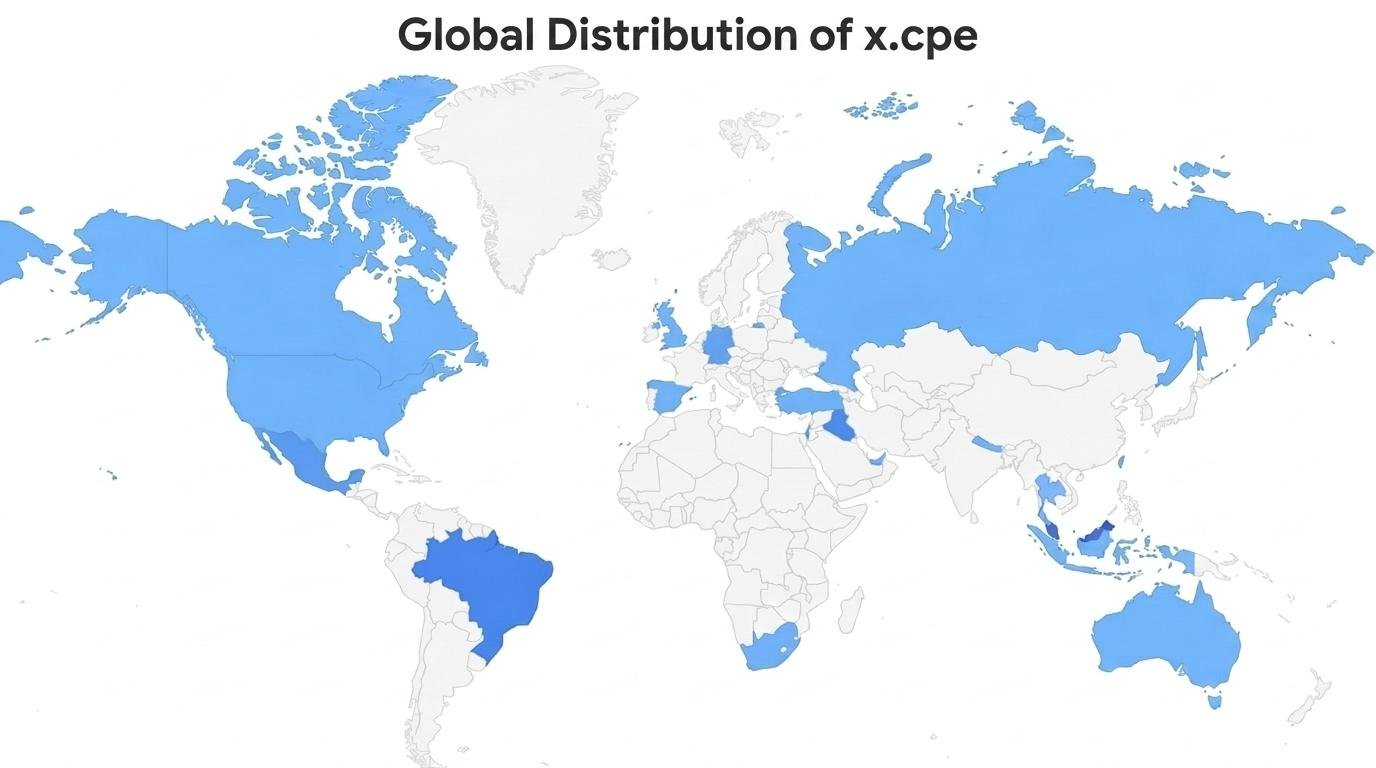
แม้จะมี Android TV Box จำนวนมากได้รับผลกระทบ แต่ไม่ได้พบการระบาดในทุกประเทศ แม้ Google จะดำเนินการลดผลกระทบแล้ว แต่เนื่องจากมัลแวร์ฝังอยู่ใน Firmware ของอุปกรณ์ วิธีเดียวที่จะกำจัดได้คือการแฟลช Custom Firmware หากมีรองรับสำหรับ TV Box รุ่นนั้น ถ้าใช้งานอุปกรณ์จาก Videostrong หรือ MECOOL ควรตั้งข้อสันนิษฐานไว้ก่อนว่าอาจติดมัลแวร์ดังกล่าว โดยบริษัทความปลอดภัย Synthient ได้ทดสอบ TV Box รุ่น MECOOL KM9Pr โดยเฉพาะ และรวบรวมรายชื่ออุปกรณ์ที่ได้รับผลกระทบไว้บน GitHub ซึ่งเป็นรายการที่ยังไม่ครอบคลุมทั้งหมด
แปลจากบทความ : 1.3 million Google-certified Android TV boxes found to have malware

บรรณาธิการข่าวและบทความภาษาไทย CNX Software ได้มีความสนใจในด้านเทคโนโลยี โดยเฉพาะ Smart Home และ IoT